Kapitel
-
Architektur
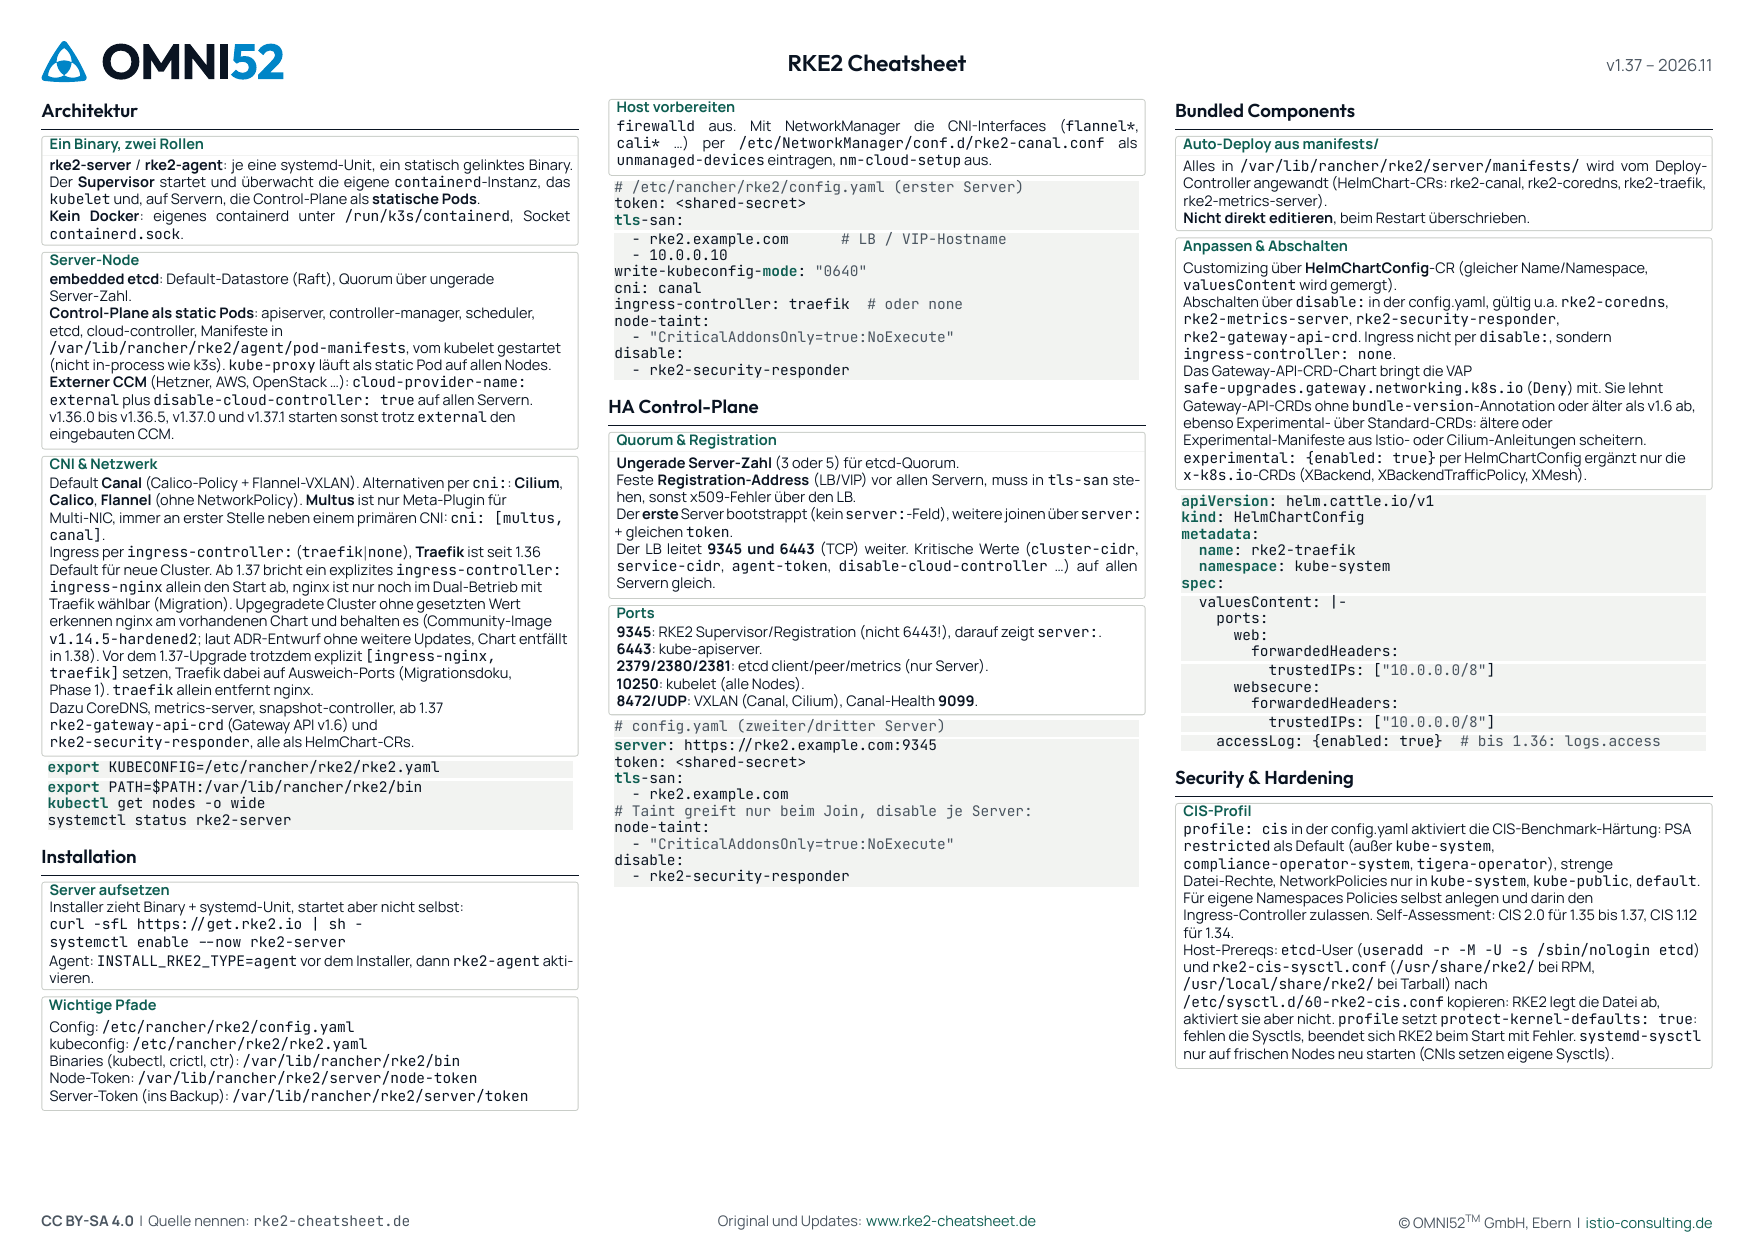
Ein Binary mit zwei Rollen, eigenes containerd statt Docker, Control-Plane als Static Pods, Canal als Default-CNI und Traefik als Ingress seit 1.36.
-
Installation
Installer-Skript für Server und Agent, config.yaml, kubeconfig, Node- und Server-Token, die Verzeichnisse unter /var/lib/rancher/rke2 und was am Host vorher aus muss.
-
HA Control-Plane
Drei oder fünf Server für das etcd-Quorum, feste Registration-Address in tls-san, Bootstrap und Join über server und token sowie die Ports 9345, 6443 und etcd.
-
Bundled Components
Auto-Deploy aus dem manifests-Verzeichnis, Anpassen per HelmChartConfig, Abschalten über disable und die Prüfregel für Gateway-API-CRDs seit 1.37.
-
Security & Hardening
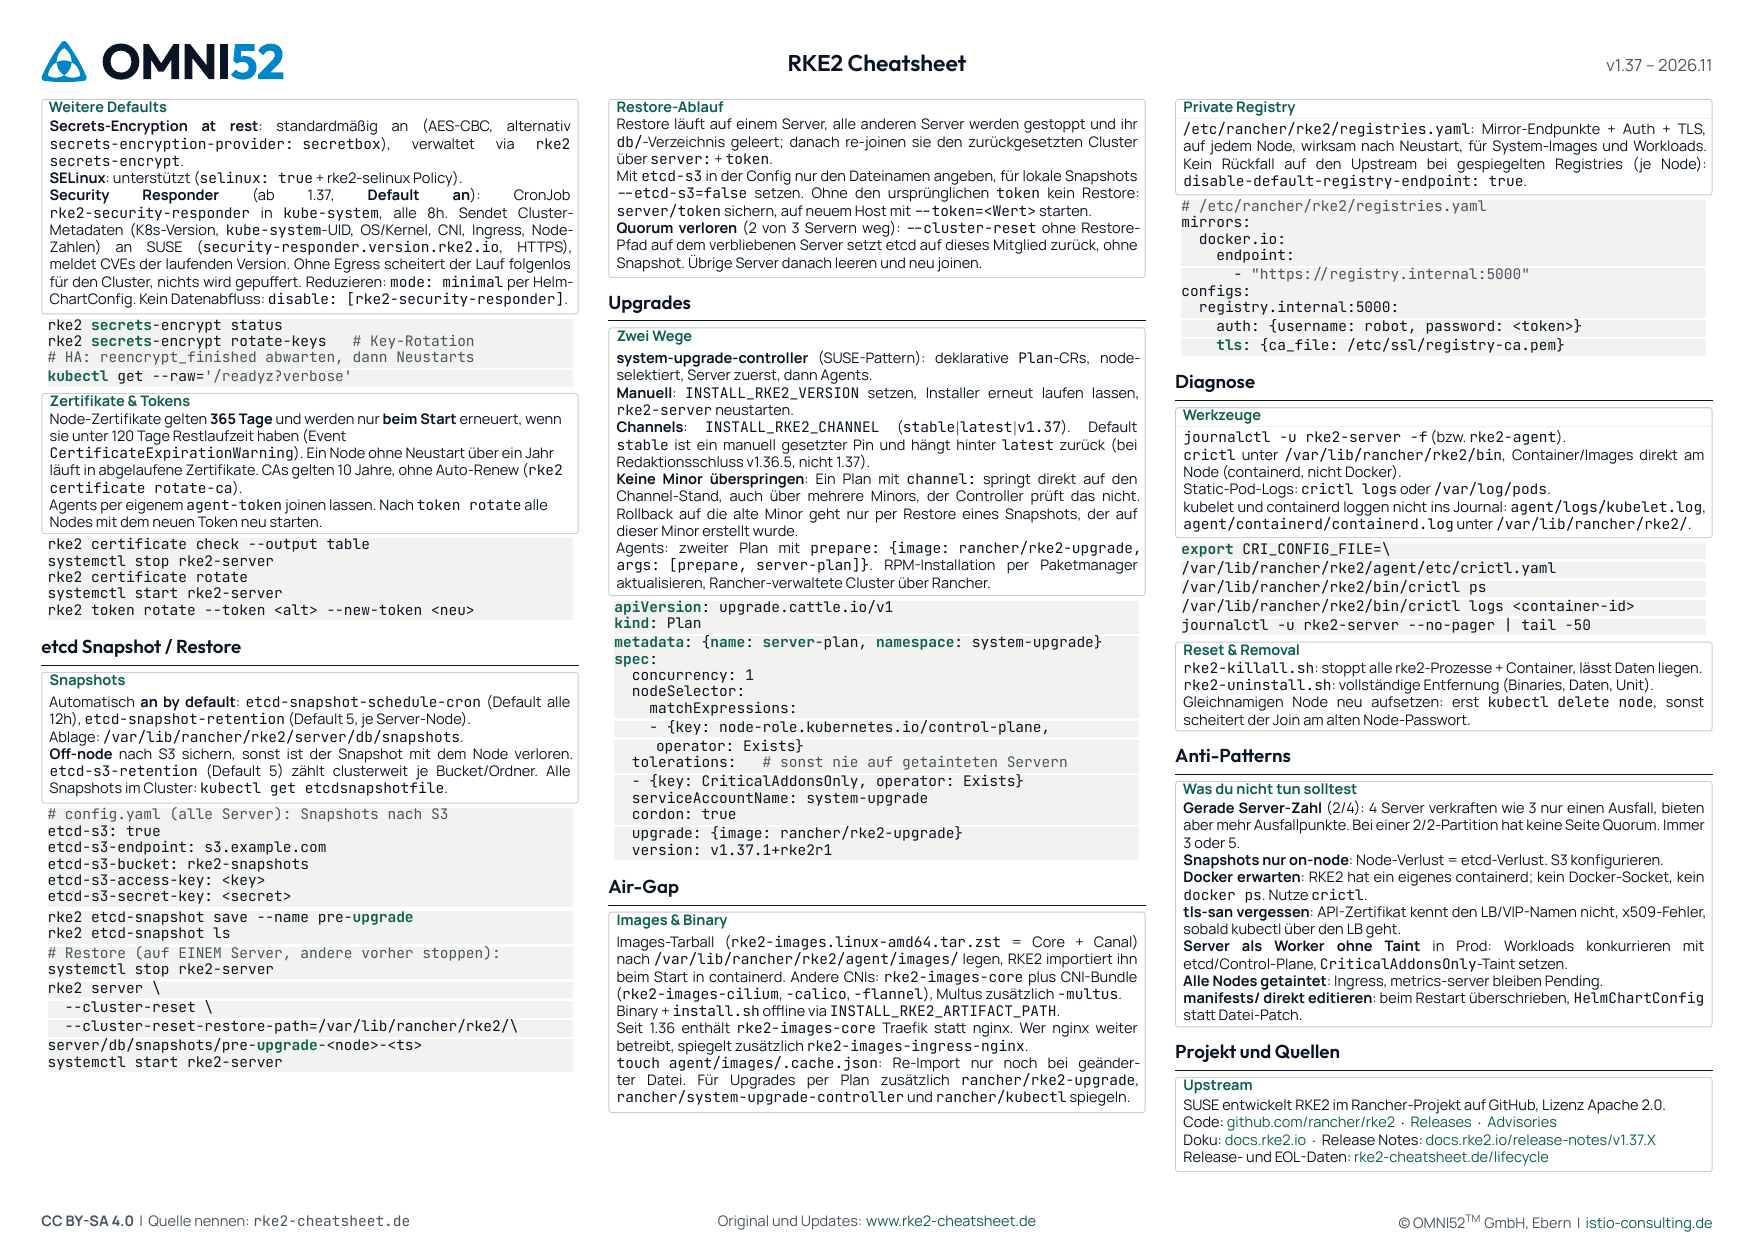
CIS-Profil mit Host-Voraussetzungen und Sysctls, Secrets-Encryption at rest, Zertifikate und Tokens rotieren, SELinux und der Security Responder ab 1.37.
-
etcd Snapshot / Restore
Automatische Snapshots mit Cron und Retention, S3-Konfiguration für alle Server, der Restore-Ablauf mit Rejoin und der Reset nach Quorum-Verlust.
-
Upgrades
Upgrade per system-upgrade-controller oder manuell, die Channels stable, latest und Minor, keine übersprungenen Minor-Versionen und Rollback per Snapshot.
-
Air-Gap
Images-Tarball für Core und CNI, Offline-Installation per INSTALL_RKE2_ARTIFACT_PATH, ingress-nginx-Bundle im Dual-Betrieb und registries.yaml für Mirror und Auth.
-
Diagnose
Logs aus dem Journal, crictl am Node, Static-Pod-Logs, die Dateilogs von kubelet und containerd sowie rke2-killall.sh und rke2-uninstall.sh.
-
Anti-Patterns
Gerade Server-Zahl, Snapshots nur auf dem Node, Docker erwarten, tls-san vergessen, Server als Worker ohne Taint und Dateien in manifests direkt editieren.
-
Projekt und Quellen
Wo RKE2 entsteht und wo es dokumentiert ist: Repository rancher/rke2, Releases, docs.rke2.io, Release Notes der Linie 1.37 und Security Advisories.
Alle Kapitel auf einer Seite, zum Durchsuchen mit Strg+F und zum Drucken.
Vorschau (3 Seiten A4 quer)
PDF herunterladen
Direkter Download, keine Mail-Adresse nötig. Lizenz CC BY-SA 4.0: kopieren, drucken, weiterverteilen ist ausdrücklich erlaubt, solange die Quellenangabe sichtbar bleibt.
Verwandte Cheatsheets
Ebenfalls von OMNI52:
rancher-cheatsheet.de, Rancher-Management
kubernetes-cheatsheet.de, Kubernetes Core
cilium-cheatsheet.de, CNI-Alternative
istio-cheatsheet.de, Service-Mesh-Layer (Istio in der Tiefe)
Lizenz & Weiterverteilung
Nicht erlaubt: Logo, Marken oder den Eindruck zu vermitteln, dass der Inhalt von dir/euch stammt oder dass OMNI52 GmbH die Weiterverwendung sponsort.
Volltext der Lizenz: creativecommons.org/licenses/by-sa/4.0/deed.de.
RKE2 and Rancher are trademarks of SUSE LLC. Kubernetes is a registered trademark of The Linux Foundation. OMNI52™ is a trademark of OMNI52 GmbH (filed, not yet registered). This website is operated by OMNI52 GmbH and is not affiliated with, endorsed by, or sponsored by SUSE LLC or The Linux Foundation. “RKE2” and “Rancher” are used in a nominative / descriptive sense to indicate the technology this cheatsheet documents.